

Notice de lecture — 15 octobre 2026
Nature et portée : synthèse de sources et proposition d’architecture de référence. Ce document n’est ni une publication évaluée par les pairs, ni un compte rendu d’expérience LinkTec, ni une référence client.
Rectification de portée : les mentions du manuscrit « déploie », « construit », « auditable », « souverain » ou équivalentes décrivent ici des objectifs d’architecture à vérifier par projet ; elles n’attestent aucun déploiement client, équipement exploité, certification ou résultat LinkTec. Les hypothèses ne constituent pas un programme de recherche réalisé ni une promesse de publication.
Les résultats chiffrés cités restent ceux de leurs auteurs, dans leurs protocoles. Les formulations générales, recommandations et seuils ne sont pas des garanties applicables à toute charge de travail. La revue de lecture et des références principales n’est pas une réplication des expériences ni une validation scientifique exhaustive.
Déploiement chez le client ou sur un cloud choisi avec lui. Origine, taille et ouverture d’un modèle ne déterminent ni son lieu d’exécution ni ses droits commerciaux. Versions, licences, accès et dépendances doivent être vérifiés. Aucune API externe de modèle sans demande du client.
Mise à jour éditoriale du 20 octobre 2026 : la règle de recours aux API de modèles couvre tous les fournisseurs externes, quelle que soit leur origine.
Actualisation réglementaire : le manuscrit décrit une situation de juin 2026 et ne constitue pas un calendrier juridique actuel. La page officielle de la Commission consultée le 15 octobre 2026 indique l’entrée en vigueur de l’AI Omnibus le 27 juillet 2026 et distingue les échéances de transparence et de haut risque. Consulter le texte applicable, le rôle de l’opérateur et les exceptions avant toute conclusion. L’effacement de l’article 17 du RGPD comporte des conditions et exceptions ; le RAG, le chiffrement ou un hébergement européen ne suffisent pas à garantir la conformité. Les niveaux de fournisseurs et schémas cités ne sont pas des certifications LinkTec. Aucune immunité absolue à une juridiction étrangère n’est établie par cette note.
L'IA souveraine, par conception Concevoir pour le RGPD et l'EU AI Act dès l'architecture.
La souveraineté et la conformité mobilisent des choix d’architecture, d’exploitation et de gouvernance. Leurs conditions doivent être établies pour le système et le contexte considérés.
À mesure que les obligations de transparence de l'EU AI Act entrent en vigueur et que les droits des personnes au titre du RGPD se heurtent à la façon dont les modèles stockent réellement l'information, la question devient concrète pour toute organisation qui déploie de l'IA sur de vraies données personnelles : où vivent les données, qui peut en exiger la communication, et la fiche d'un client peut-elle réellement être effacée sur demande ? Cette note sépare la résidence de la souveraineté, cartographie précisément la réalité réglementaire de 2026, et défend un seul argument d'architecture aux conséquences tranchantes, que la récupération, et non l'entraînement, est la primitive qui rend les droits des personnes techniquement réels. Nous terminons par l'architecture de référence souveraine et auditable proposée par LinkTec Labs, bouclant l'arc ouvert par les Notes N°01 (contexte) et N°02 (mémoire).
01, DU « OÙ » AU « QUI CONTRÔLE »
La souveraineté est une architecture, pas une case à cocher
La résidence physique et les conditions de contrôle sont des questions distinctes. Le territoire, les opérateurs, leurs obligations et les flux doivent être examinés ensemble.
L’analyse juridique d’un fournisseur ne se réduit pas à son siège ou à une région cloud ; elle dépend du service, des acteurs et des mécanismes applicables.
La thèse de cette note en découle directement, et c'est le fil qui relie toute la série LinkTec Labs : la conformité et la souveraineté ne se rajoutent pas après coup. On ne peut pas greffer l'effacement sur un modèle qui a mémorisé des données personnelles, ni la résidence sur un pipeline qui a déjà expédié un prompt à l'étranger. Ce sont des propriétés de l'architecture, ou bien elles sont absentes. La bonne nouvelle, et la substance de cette note, c'est que l'architecture qui les apporte est désormais bien comprise, et qu'elle est constructible.
TERMES CLÉS
Un vocabulaire commun pour la suite. Les spécialistes peuvent passer.
Résidence des données
Garantie que les données sont stockées et traitées dans un territoire donné (l'UE, p. ex.).
Souveraineté des données
Maîtrise des données, des accès, des dépendances et du cadre juridique ; aucune immunité absolue n’est déduite.
Cloud souverain
Infrastructure dont les conditions de contrôle, d’opération et de dépendance doivent être documentées ; le terme ne vaut pas, à lui seul, qualification juridique ou certification.
Informatique confidentielle
Environnements d'exécution de confiance (TEE) matériels qui gardent les données chiffrées même pendant leur usage.
RAG souverain
RAG exécuté sur infrastructure privée/souveraine, avec contrôle d'accès et audit.
Par conception (Art. 25)
Obligation RGPD d'intégrer la protection des données dès la conception et par défaut.
AIPD (Art. 35)
Analyse d'impact relative à la protection des données, requise pour les traitements à risque élevé.
Droit à l'effacement (Art. 17)
Droit d'une personne à faire supprimer ses données personnelles (« droit à l'oubli »).
Désapprentissage machine
Techniques visant à retirer l'influence de données précises des poids d'un modèle, encore approximatives.
GPAI
Modèle d'IA à usage général, encadré par un chapitre dédié et un Code de bonnes pratiques sous l'AI Act.
Article 50
Les obligations horizontales de transparence de l'AI Act (signaler l'interaction IA, le contenu de synthèse).
Trace d'audit
Enregistrement exportable reliant chaque sortie à ses entrées, sources et décisions, pour la responsabilité.
02 — Cadre réglementaire et date de lecture
Le manuscrit PDF décrit une situation de juin 2026. La notice qui le précède actualise sa portée au 15 octobre 2026. La Commission européenne rapporte l’entrée en vigueur de l’AI Omnibus le 27 juillet 2026 ; les règles de transparence, les usages à haut risque et les modèles à usage général ont des champs et échéances distincts. Le texte applicable et les exceptions doivent être examinés selon le rôle de chaque opérateur. Cette synthèse ne remplace pas cette analyse.
Le RGPD impose notamment d’examiner finalité et base légale, minimisation, sécurité et protection des données dès la conception. L’article 17 prévoit un droit à l’effacement sous conditions et exceptions ; l’article 35 encadre l’analyse d’impact lorsque le traitement est susceptible d’engendrer un risque élevé. L’avis 28/2024 du CEPD traite notamment de l’anonymat des modèles et de l’intérêt légitime, avec une appréciation au cas par cas.
03 — Résidence, contrôle et dépendances
La région d’hébergement ne suffit pas à décrire la maîtrise d’un système. Il faut aussi documenter les opérateurs, les accès, les transferts et les dépendances. Aucun niveau de fournisseur, label ou schéma cité dans le manuscrit n’est une certification LinkTec. Aucune immunité juridique absolue n’est déduite du lieu d’exécution ou de l’origine d’un modèle.
04, LE SUBSTRAT TECHNIQUE
Où vivent les données, qui peut les atteindre, comment elles sont protégées en usage La souveraineté se résout en trois garanties techniques, et une architecture sérieuse les fournit toutes.
Localisation : données et inférence tournent dans une région UE ou on-premise. Juridiction : l'opérateur est hors de contrainte étrangère, la propriété SEAL-3, pas un simple label de région.
Protection en usage : c'est celle qu'on oublie le plus. Les données au repos et en transit sont couramment chiffrées ; les données en usage, pendant l'inférence, ont historiquement été exposées en mémoire. L'informatique confidentielle comble cette faille : des environnements d'exécution de confiance matériels, désormais disponibles sur GPU de datacenter, gardent données et poids du modèle chiffrés même pendant leur traitement, de sorte que ni l'opérateur cloud ni un hôte compromis ne peuvent les lire.
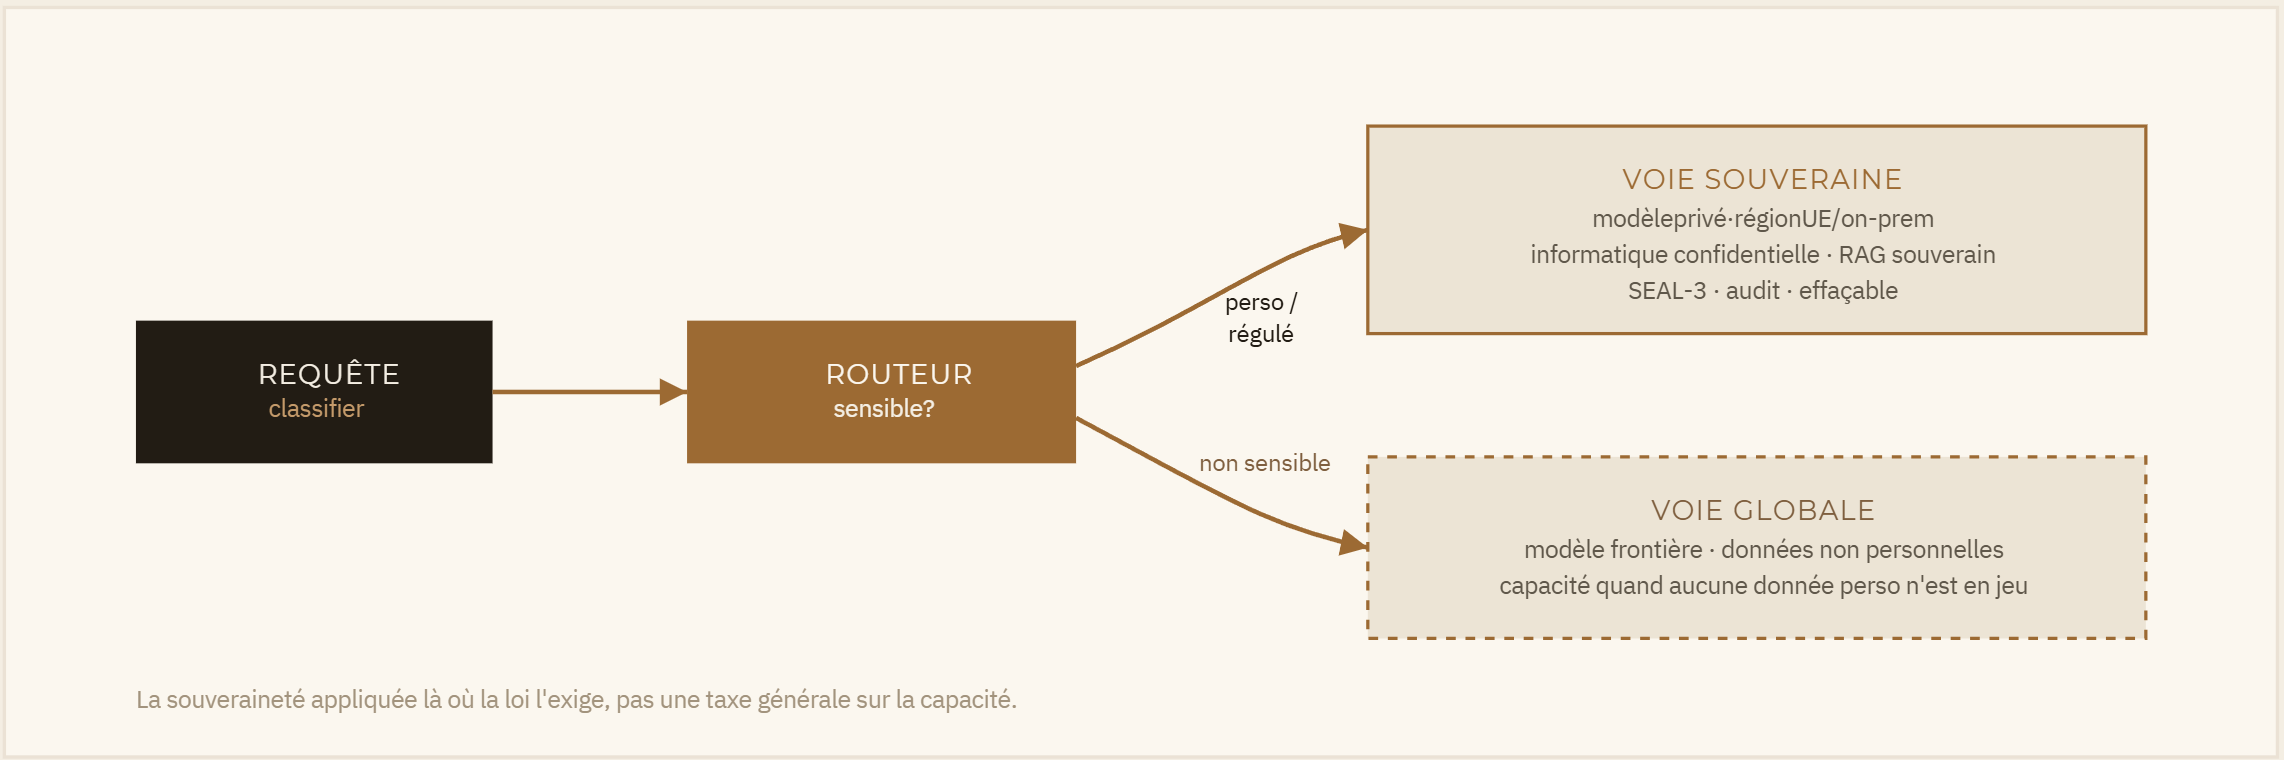
Ces garanties n'exigent pas d'envoyer chaque charge de travail dans une enclave souveraine. Le motif mûr est une architecture routée : un classifieur répartit le trafic de sorte que tout ce qui touche à des données personnelles ou régulées soit traité par un modèle privé sur infrastructure souveraine et confidentielle, tandis que les charges non sensibles peuvent recourir à un modèle frontière global pour la capacité brute. La souveraineté devient une propriété appliquée là où la loi l'exige, et non une taxe générale sur la performance.
05, POURQUOI LA RÉCUPÉRATION EST LA PRIMITIVE DE SOUVERAINETÉ
L'argument qui change la construction Voici l'intuition d'architecture qui transforme la conformité d'un fardeau en choix de conception, et c'est le fil conducteur de toute cette série. Le RGPD accorde à une personne le droit de faire effacer ses données personnelles. Contre un modèle qui a appris ces données dans ses poids, ce droit est, selon les mots mêmes du CEPD, « techniquement complexe » : l'information est diffusée à travers des milliards de paramètres, et le désapprentissage machine reste approximatif, invérifiable, et un problème de recherche ouvert. On ne peut pas prouver qu'on a oublié quelqu'un sur qui on s'est entraîné.
Mais les données personnelles tenues dans un store de récupération, et dans la mémoire typée des agents de la Note N°02, sont d'une autre nature. Elles sont adressables. Elles peuvent être localisées par personne, corrigées quand elles sont fausses, et supprimées sur demande, avec la preuve que ce fut fait. Il en va de même du contexte de synthèse qui entre dans un prompt à l'inférence et est jeté ensuite. Le droit à l'effacement est intraitable dans les poids et trivial dans un store. La conclusion est une instruction d'ingénierie à force juridique :
Ne pas entraîner sur des données personnelles qu'on pourrait devoir oublier. Les récupérer. Le RAG souverain transforme un problème de machine learning non résolu, le désapprentissage, en un problème d'ingénierie des données résolu : supprimer l'enregistrement.
Cela recadre toute la série. La Note N°01 soutenait que la récupération maintient le ratio signal/token élevé ; la Note N°02 soutenait qu'une mémoire typée et gouvernée rend la continuité abordable ; cette note ajoute la troisième raison, décisive, que garder les données personnelles hors des poids et dans un store gouverné est ce qui rend les droits de la personne, et donc le déploiement licite, techniquement réalisables tout court. Architecture de contexte, mémoire des agents et souveraineté ne sont pas trois sujets. Ce sont une seule architecture, vue de trois côtés. La récupération est ce qui la rend conforme par construction.
06, LE RAG SOUVERAIN, CONCRÈTEMENT
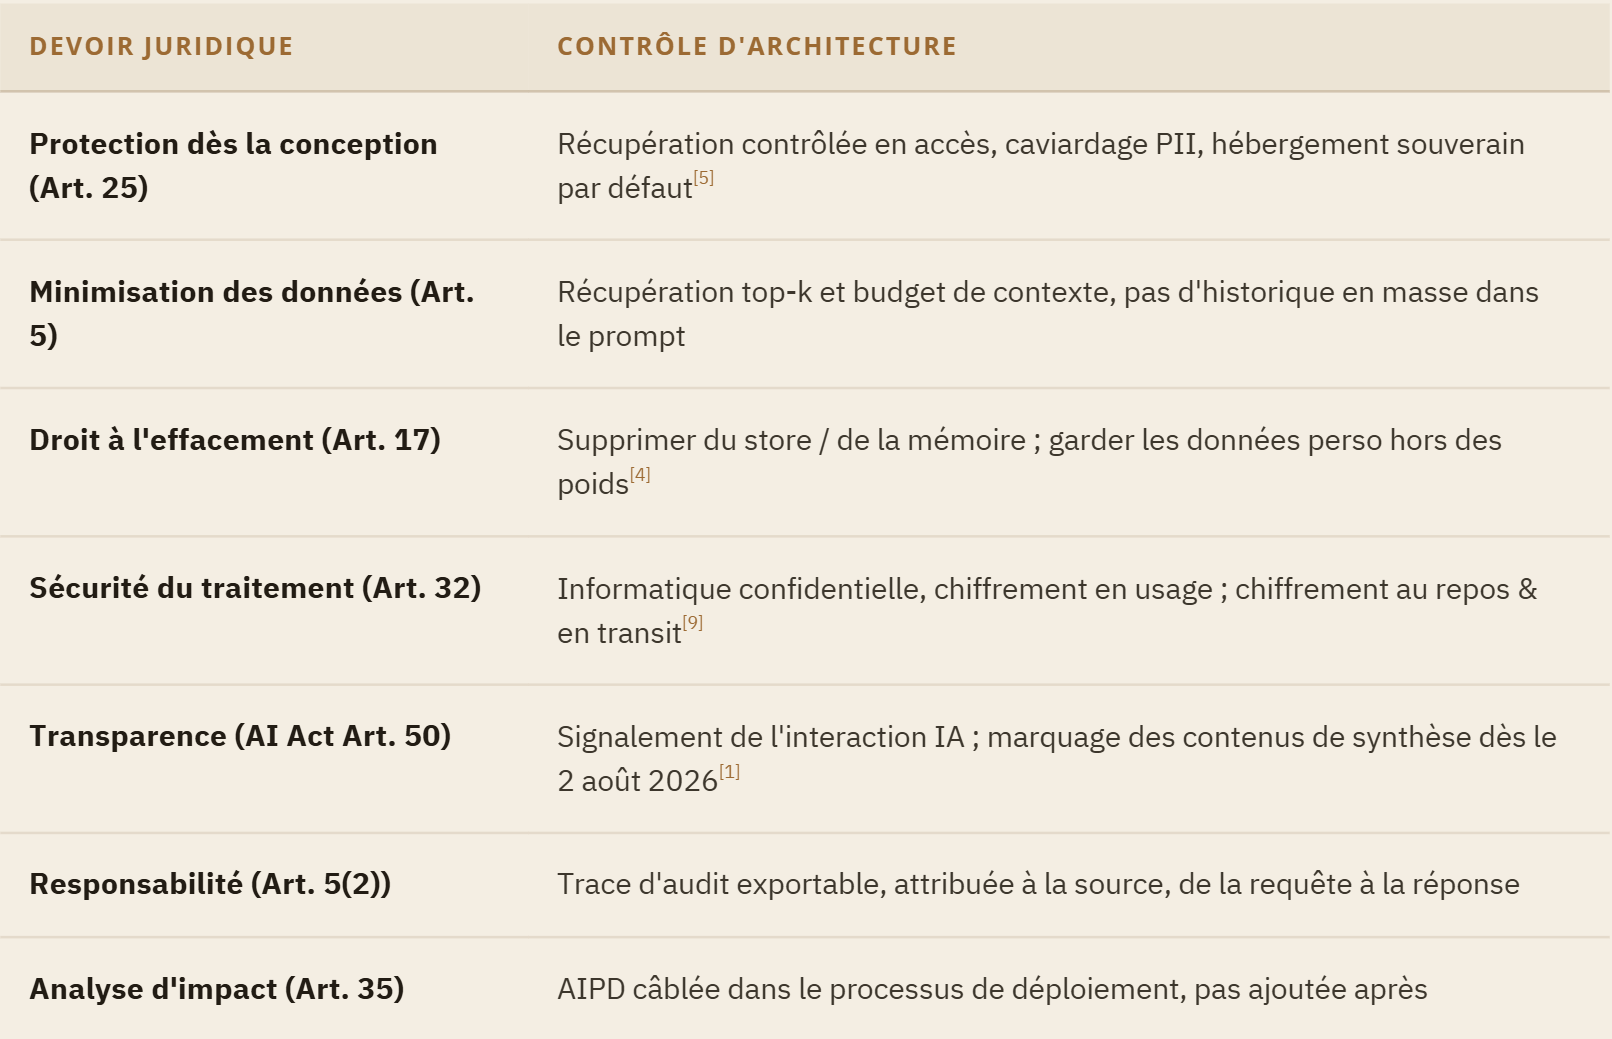
Du principe au contrôle Le « RAG souverain » n'est pas un produit ; c'est un ensemble de contrôles, chacun reliant un devoir juridique à un mécanisme concret. La récupération doit être contrôlée en accès : le store applique les permissions par document de sorte que le modèle ne fasse remonter que ce que l'utilisateur demandeur est autorisé à voir, la récupération hérite du modèle d'autorisation de l'organisation au lieu de le contourner. Les données personnelles doivent être minimisées et protégées : détection et caviardage des PII à l'ingestion et en sortie, et un contexte top-k qui ne porte que ce dont la tâche a besoin. Et chaque interaction doit être auditable : une trace exportable du prompt, à travers les sources exactes récupérées, jusqu'à la sortie, la preuve qu'on peut montrer à un auditeur ou à une personne concernée.
07, UNE ARCHITECTURE DE RÉFÉRENCE
Souveraine par conception, telle que LinkTec Labs la construit Les contrôles se composent en une seule pile, avec un plan de gouvernance explicite qui court en dessous. C'est l'architecture qui unifie la série : la couche de contexte de la Note N°01 et la couche de mémoire de la Note N°02, hébergées et gouvernées de sorte que souveraineté et conformité soient structurelles, et non aspirationnelles.
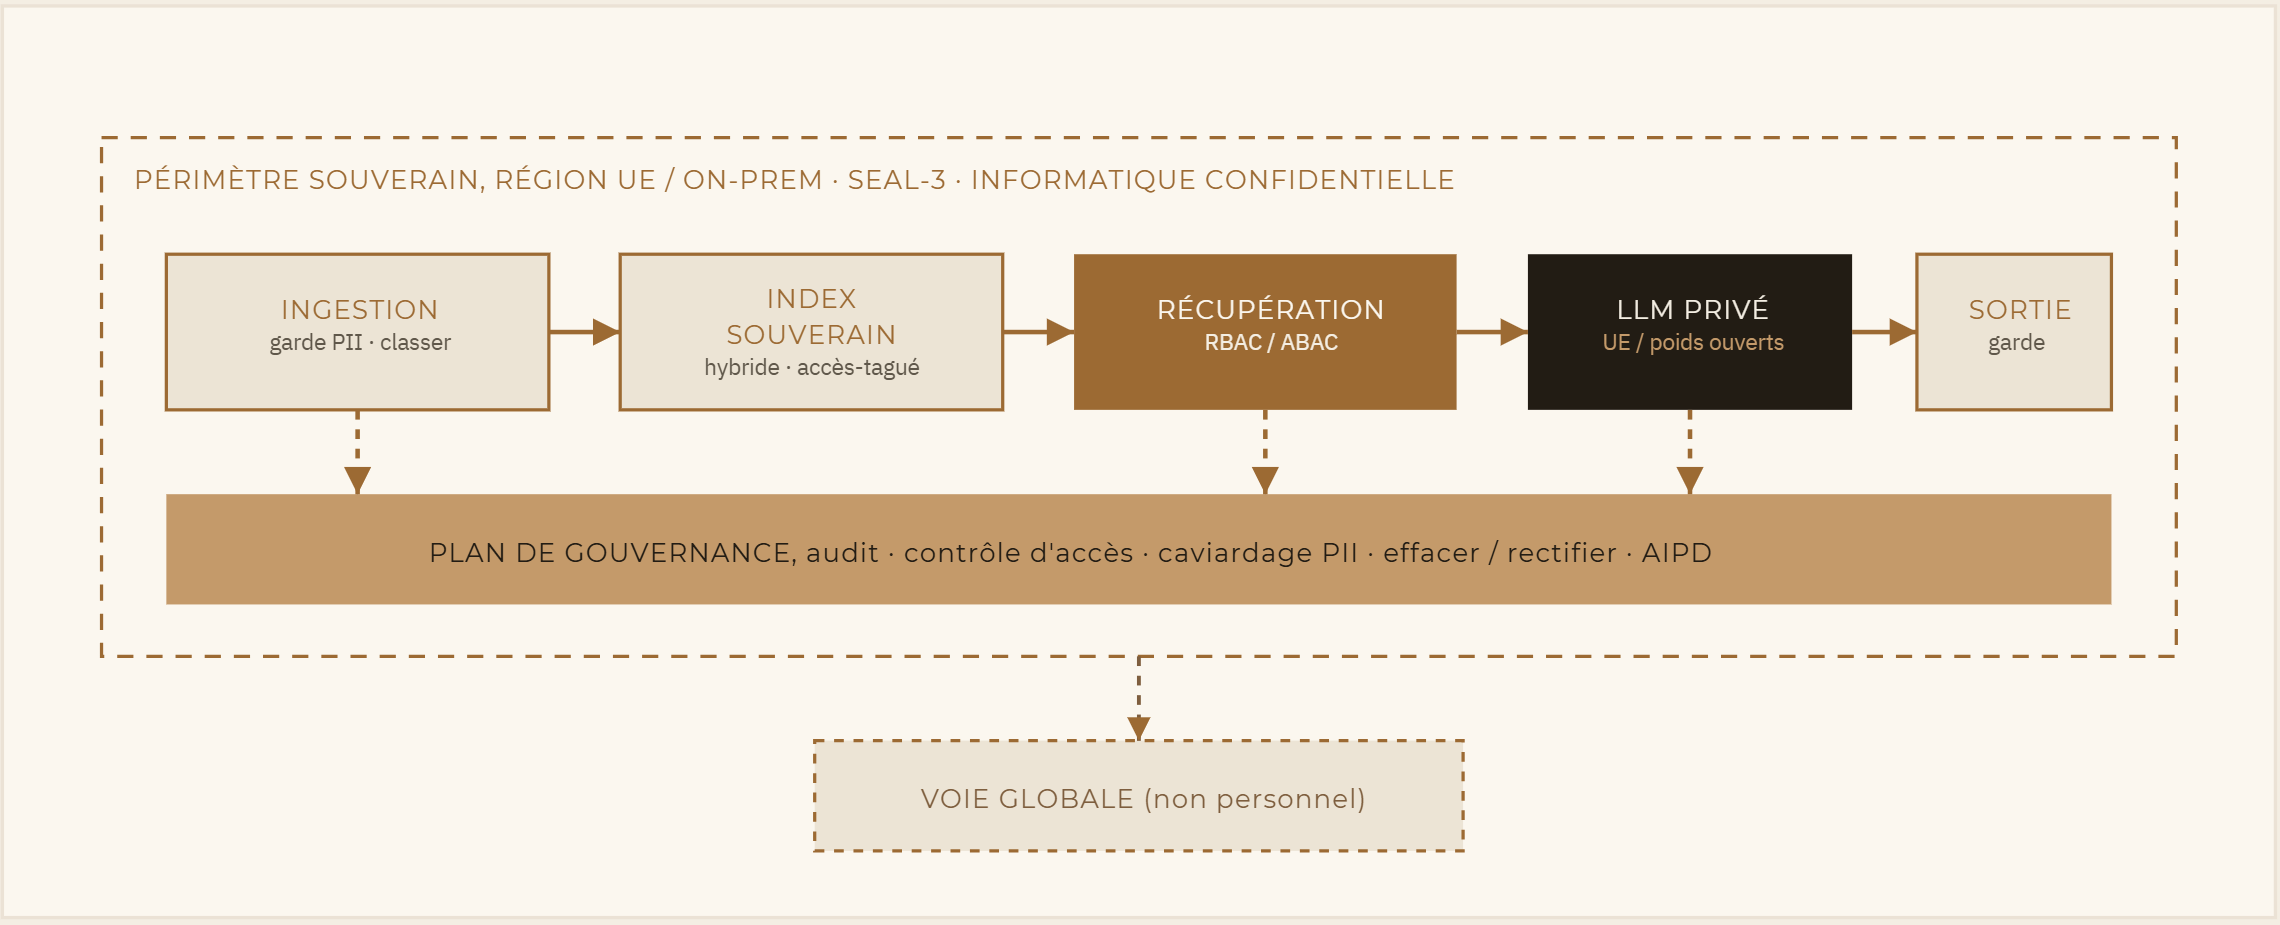
Quatre principes la gouvernent. Le périmètre est explicite, données personnelles et régulées ne quittent jamais un périmètre souverain et confidentiel, et ce périmètre est un artefact de conception, pas un espoir. La récupération hérite de l'autorisation, le store impose qui peut voir quoi, de sorte que le modèle ne puisse pas blanchir un accès. Les données personnelles restent hors des poids, elles vivent dans un store gouverné où l'effacement est réel, jamais entraînées là où il ne l'est pas. Et la gouvernance est un plan, pas un correctif, audit, rectification, effacement et AIPD courent sous chaque composant, produisant la preuve qui transforme « nous sommes conformes » en quelque chose de démontrable. Les trois premiers gagnent la confiance ; le quatrième la prouve.
08, PLAYBOOK DU PRATICIEN
Quoi faire dès lundi
Séparer résidence et souveraineté.
Une région UE n'est pas une immunité face au CLOUD Act, vérifiez la juridiction de l'opérateur (SEAL-2 vs SEAL-3).
Inscrire le 2 août 2026 à l'agenda.
La transparence de l'Article 50 est le devoir contraignant de court terme ; les dates « haut risque » sont 2027-2028.
Garder les données personnelles hors des poids.
Récupérez-les ; n'entraînez pas sur ce qu'il faudra peut-être effacer.
Rendre la récupération contrôlée en accès.
Le store doit imposer les permissions par document, pas le prompt.
Protéger les PII en entrée et en sortie.
Détecter et caviarder à l'ingestion et en sortie ; minimiser le contexte au top-k.
Protéger les données en usage.
Informatique confidentielle / TEE, pas seulement chiffrement au repos et en transit.
Router selon la sensibilité.
Voie souveraine pour les données personnelles ; capacité globale seulement quand aucune PII n'est en jeu.
Construire la trace d'audit d'abord.
Prompt → sources → sortie, exportable, c'est votre preuve d'AIPD et votre preuve d'effacement.
Une conformité qu'on peut démontrer est une architecture. Une souveraineté qu'on peut prouver est un périmètre. Ni l'une ni l'autre ne s'ajoute après coup, et c'est précisément pourquoi elles sont un avantage.
LinkTec Labs conçoit des systèmes d'IA souverains et auditables pour les organisations qui ne peuvent pas expédier leurs données à l'étranger, bâtis sur l'architecture de contexte (N°01), la mémoire gouvernée (N°02) et les principes de souveraineté-par-conception ci-dessus. Cette note clôt l'arc fondateur de notre série de recherche 2026. linktec.fr / labs